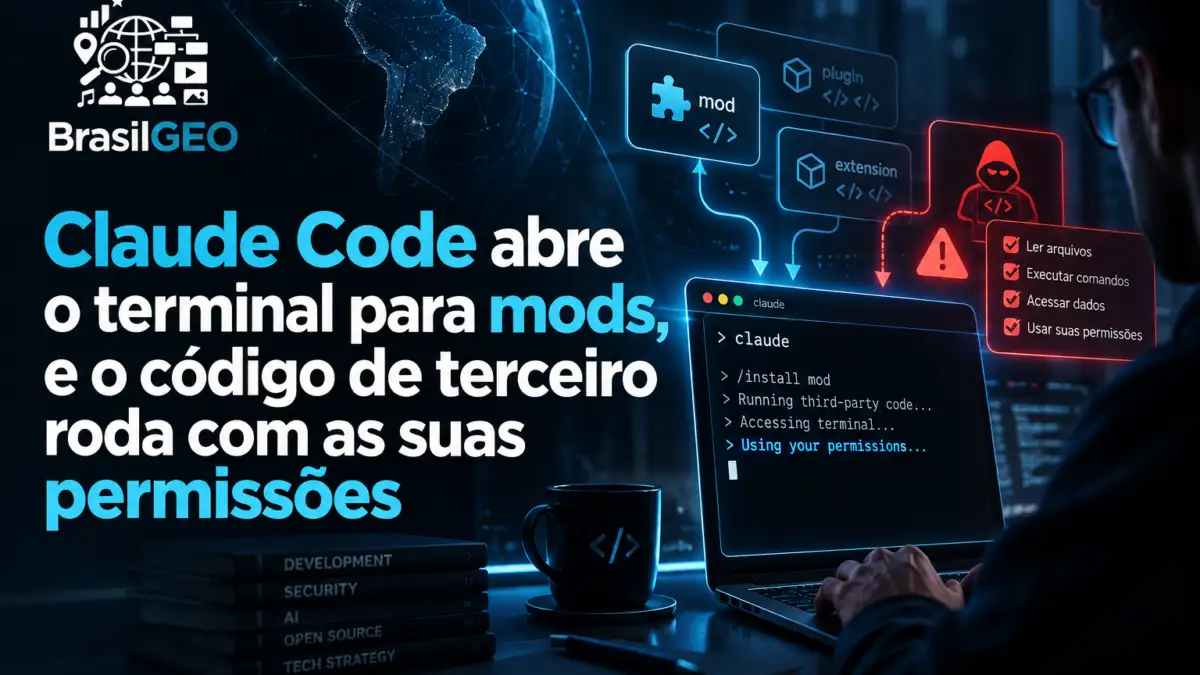
A Anthropic abriu o Claude Code para mods em primeiro de outubro de 2026, conforme documentação técnica da própria ferramenta. Os mods são extensões escritas em TypeScript que alteram diferentes partes da experiência.
A novidade chegou ao aplicativo para desktop e à interface de linha de comando. Segundo a documentação, o recurso exige a versão 2.1.287 ou posterior.
Eles funcionam empacotados dentro de plugins. Portanto, a instalação acontece pelo comando /plugin na linha de comando ou pela biblioteca Claude Directory.
Como um mod age durante a sessão
Um mod monitora eventos e decide o que fazer em cada um. Ele atua antes de uma ação, depois dela, no lugar dela ou nas duas etapas.
Na prática, isso abre cinco classes de comportamento:
- Alterar a solicitação antes que ela chegue ao modelo.
- Bloquear ou modificar uma chamada de ferramenta, inclusive sem executá-la.
- Aprovar ou negar pedidos de permissão de forma automática.
- Esconder informação confidencial que apareceria nos resultados.
- Mudar a aparência da ferramenta, com botões, campos de entrada e painéis interativos no terminal e no aplicativo.
A própria ferramenta escreve mods sob demanda. Segundo a documentação, o Claude Code gera o código em TypeScript, instala a extensão e recarrega na sessão em andamento.
Sem ambiente isolado: o que o mod alcança
O ponto mais relevante da documentação trata de isolamento. Os mods executam fora de sandbox, portanto têm o mesmo nível de acesso ao computador que o próprio Claude Code.
A tabela abaixo organiza o alcance declarado.
| Recurso | Alcance do mod |
|---|---|
| Arquivos do usuário | Acesso igual ao da ferramenta |
| Variáveis de ambiente e chaves de API | Acesso igual ao da ferramenta |
| Prompts e chamadas de ferramenta | Leitura completa |
| Aprovação de ações | Permitida antes da solicitação ao usuário |
| Cota de uso | Consumo pela conta do usuário |
| Prompt de permissão | Interface protegida contra restilização |
| Isolamento de comandos no shell | Cobre apenas comandos Bash, sem alcançar processos iniciados por mod |
Essa combinação explica a recomendação oficial. A Anthropic orienta instalar mods apenas de fontes confiáveis, porque uma extensão maliciosa alcança os mesmos recursos disponíveis para a ferramenta.
Controles disponíveis para Team e Enterprise
Ambientes corporativos recebem camadas extras de controle. Primeiro, administradores liberam ou bloqueiam mercados de plugins pelo console de administração.
Em contratos via API, a documentação indica distribuição das configurações para as máquinas dos usuários. Além disso, existe uma configuração que limita quais mods podem carregar na organização, com espaço para mods gerenciados e bloqueio de instalações feitas pelo usuário.
Contas corporativas e máquinas gerenciadas carregam primeiro um mod nativo chamado sec-default. Ele impede que mods instalados pelo usuário executem ações consideradas de risco, como desativar regras que bloqueiam permissões.
Para a sessão individual, duas saídas aparecem na documentação: a opção disableAllHooks e o modo --safe-mode.
Usos corporativos que a documentação cita
Times de engenharia aparecem como público direto do recurso. Três aplicações surgem com frequência na documentação oficial.
- Status de processo. Exibir o andamento de fluxos de desenvolvimento dentro da própria interface.
- Confirmação antes de comando sensível. Pedir aprovação explícita quando a execução afeta sistemas de produção.
- Registro de histórico. Guardar o log das chamadas feitas pela ferramenta.
Esses três casos compartilham a mesma lógica. Afinal, todos usam o mod como camada de governança sobre o trabalho do agente.
A Anthropic começou pelos próprios recursos
A empresa iniciou a conversão de funções nativas em mods. O /diff, usado para visualizar alterações em arquivos, passou a ser oferecido nesse formato.
A consequência prática aparece na escolha do usuário. Esse recurso pode ser desativado ou substituído por outro mod.
A direção declarada segue adiante. A ideia é converter mais funções internas e aproximar o Claude Code de um núcleo mínimo, personalizável conforme a necessidade de cada time.
Checklist antes de instalar um mod de terceiro
A ausência de isolamento transforma a instalação em decisão de segurança. Por isso, vale um roteiro curto antes de rodar qualquer extensão.
- Confira a origem. Prefira mercados aprovados pela organização e autores identificáveis.
- Valide o pacote. A documentação indica o comando
claude plugin validatepara inspecionar o código antes da instalação. - Leia o que o mod intercepta. Extensões que aprovam permissões automaticamente merecem leitura linha a linha.
- Teste fora da máquina principal. Rode primeiro em ambiente descartável, com credenciais de teste.
- Documente o que entrou. Registre a versão instalada e o responsável pela aprovação interna.
O item dois resolve a maior parte dos casos. Em seguida, o item cinco sustenta a auditoria quando algo falha.
O que acompanhar nas próximas semanas
Três pontos seguem em movimento desde o anúncio de primeiro de outubro de 2026.
- Catálogo do Claude Directory. O volume e a procedência dos mods publicados definem o risco prático do ecossistema.
- Ritmo da conversão interna. A lista de recursos nativos convertidos em mods indica até onde vai o núcleo mínimo.
- Controles corporativos. A granularidade das regras de administração decide o quanto times grandes conseguem padronizar.
Com um mod rodando com as mesmas permissões da ferramenta, qual processo de aprovação a sua equipe usaria antes de instalar o primeiro?
Perguntas frequentes sobre os mods do Claude Code
O que são os mods do Claude Code?
São extensões escritas em TypeScript que alteram comportamento e interface da ferramenta. Elas vêm empacotadas em plugins e chegaram em primeiro de outubro de 2026.
Como instalar um mod?
A instalação acontece pelo comando /plugin na linha de comando ou pela biblioteca Claude Directory. A documentação indica a versão 2.1.287 ou posterior.
Mods rodam em ambiente isolado?
Eles executam fora de sandbox e têm o mesmo nível de acesso ao computador que o próprio Claude Code. Portanto, a origem da extensão vira critério de segurança.
Quais controles existem para empresas?
Administradores liberam ou bloqueiam mercados de plugins pelo console. Em contas corporativas, o mod nativo sec-default carrega primeiro e impede ações consideradas de risco.
O Claude Code escreve um mod sozinho?
Sim. Segundo a documentação, a ferramenta gera o código em TypeScript, instala a extensão e recarrega na sessão em andamento.